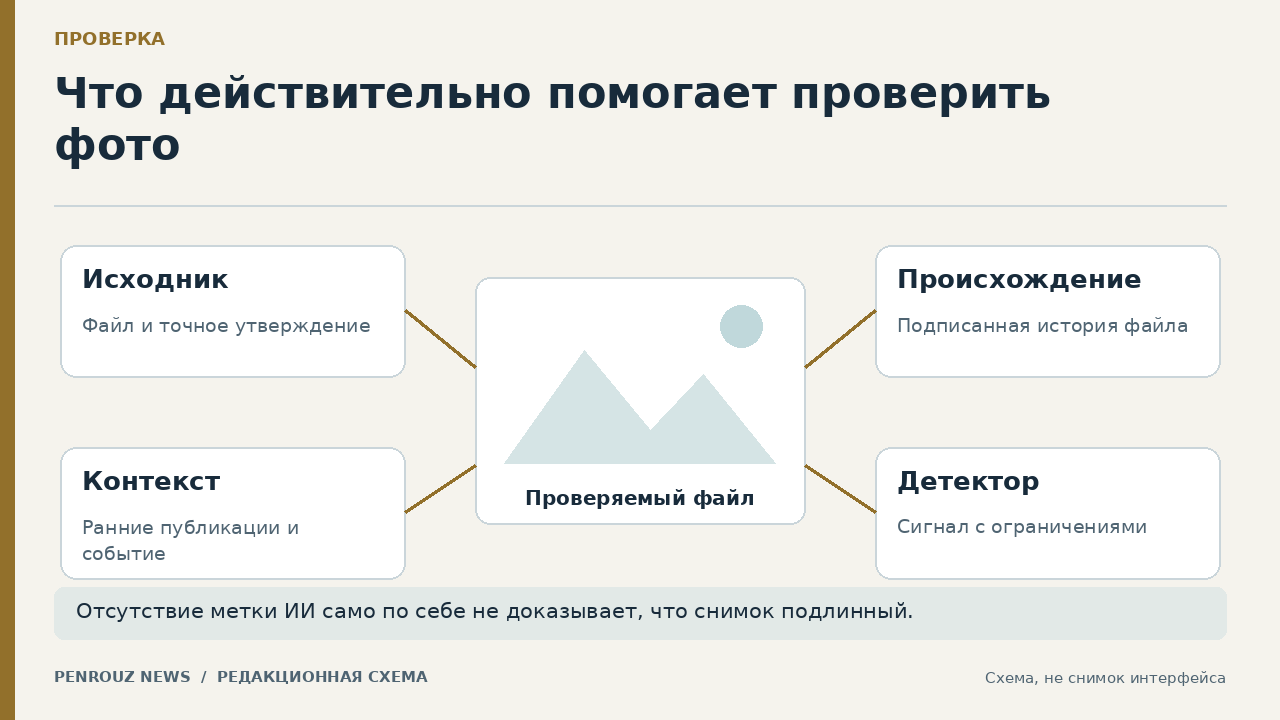
Как проверить изображение на признаки ИИ и не ошибиться
Надёжная проверка изображения начинается с происхождения файла и контекста публикации. Метаданные, цифровые подписи, технические детекторы и визуальные странности дают сигналы, но ни один из них сам по себе не доказывает подлинность или генерацию.
Короткий ответ: ищите происхождение, а не «идеальные пиксели»
По одному взгляду нельзя надёжно установить, создано ли изображение нейросетью. Правильная проверка сочетает три слоя: происхождение файла, контекст публикации и технические сигналы. NIST относит к основным подходам отслеживание происхождения — метаданные и водяные знаки — и обнаружение синтетического контента по следам генерации или обработки. Эти методы дополняют друг друга, но не дают универсальной гарантии. Подлинный снимок тоже можно снабдить ложной подписью, а синтетическое изображение может лишиться метаданных после обрезки или пересылки. Поэтому цель проверки — не угадать инструмент, а понять, какие утверждения подтверждены и где остаётся неопределённость. Подходы описаны в источниках NIST и Microsoft Learn; результаты испытаний коммерческих детекторов здесь не приводятся.
Шаг 1. Зафиксируйте файл и точное утверждение
Проверку удобнее начинать не с внешности людей и количества пальцев, а с вопроса: откуда взялся файл и какое утверждение им подтверждают. Сохраните исходный файл без пересохранения, запишите адрес страницы или имя отправителя, время получения и точную подпись к изображению. Отдельно сформулируйте проверяемое утверждение: например, «этот снимок сделан сегодня на открытии вымышленного центра “Север”». Такой подход дополняет практику из материала «Как создать картинку с помощью нейросети»: там изображение создаётся по промпту, а здесь задача обратная — установить происхождение уже полученного файла. Если у вас только скриншот из мессенджера, отметьте это сразу: скриншот мог потерять исходные метаданные, подпись и историю изменений.
Не изменяйте оригинал до проверки: редактирование, изменение размера и повторное сохранение могут изменить или удалить служебные данные. Создайте рабочую копию, а оригинал оставьте отдельно. Зафиксируйте, что именно требуется установить: был ли файл создан ИИ, подвергался ли он редактированию, действительно ли изображает заявленное событие или принадлежит указанному автору. Это разные вопросы. Метка «AI-generated» может подтвердить участие определённой системы, но не отвечает автоматически на вопрос, правдива ли подпись. И наоборот, отсутствие метки не подтверждает съёмку камерой.
Шаг 2. Проверьте данные о происхождении
Сначала изучите доступные метаданные и проверяемые сведения о происхождении. NIST описывает provenance как запись происхождения и истории цифрового контента с помощью метаданных и водяных знаков. Microsoft указывает, что изображения, созданные поддерживаемыми моделями Azure OpenAI, получают Content Credentials: подписанный манифест может содержать описание генерации, название программного агента и время создания. Такая действительная подпись — сильный положительный сигнал о заявленном происхождении. Но правило работает только для систем, которые создают и сохраняют такие данные; оно не распространяется на все генераторы и все файлы.
Проверяйте не просто наличие текстового поля, а возможность подтвердить подпись штатным средством проверки. Обычные EXIF-поля можно удалить или изменить, а NIST отдельно предупреждает, что метаданные могут быть неточными и обнаружение водяного знака допускает ошибку. Если подписанные данные не найдены, запишите «данные происхождения не обнаружены», а не «изображение настоящее». После загрузки в соцсеть, создания скриншота или конвертации часть информации могла исчезнуть.
Шаг 3. Восстановите цепочку публикаций
Следующий слой — контекст публикации. Найдите самую раннюю доступную версию изображения, сравните подписи на разных страницах, проверьте дату и место через первоисточник события. Совпадение картинки на множестве сайтов не делает её подлинной: страницы могут копировать один и тот же ошибочный пост. Здесь работает тот же принцип, что и при выборе между поиском и нейросетью: поиск помогает обнаружить цепочку публикаций, но окончательное подтверждение должно исходить от организации, автора снимка или другого источника, который действительно присутствовал при событии. Если заявлен конкретный человек, не делайте вывод по сходству лица; ищите подтверждение самого события и публикацию из известного канала.
Сверьте детали изображения с независимыми сведениями о событии: погоду и освещение — только если есть надёжные данные о месте и времени; вывески и форму здания — с официальными фотографиями; цитаты и имена — с публикациями владельца события. Не превращайте такие совпадения в доказательство происхождения файла. Они подтверждают или опровергают контекст. Реальная фотография может иллюстрировать вымышленное событие, а сгенерированная реконструкция может сопровождать правдивую заметку с честной маркировкой.
Шаг 4. Используйте визуальные признаки как повод для проверки
Неровные буквы, повторяющиеся детали, странная геометрия отражений, несовместимые тени и резкие переходы текстуры могут подсказать область для увеличения и сравнения. Но список типичных артефактов быстро устаревает: генераторы улучшаются, а обычная камера, сжатие, размытие, HDR и ретушь тоже создают необычные следы. NIST отмечает, что автоматические детекторы нередко привязаны к конкретным генераторам, а людям становится труднее распознавать синтетический контент по мере роста качества генерации. Поэтому «шесть пальцев» или слишком гладкая кожа — наблюдение, а не вердикт.
Шаг 5. Читайте результат детектора как оценку, а не приговор
Если вы используете автоматический детектор, сохраните название и версию инструмента, проверенный файл, дату и полученный балл. Не округляйте вероятность до утверждения «фейк». NIST описывает проверку детекторов на размеченных наборах подлинных и синтетических материалов: система обычно выдаёт числовую оценку, а качество сравнивают по метрикам, учитывающим как правильные срабатывания, так и ложные тревоги. В оценочный набор важно включать данные от генераторов, которых не было при обучении, а также сжатие, изменение размера и другие искажения, характерные для реального применения. Поэтому высокий балл одного сервиса полезен как сигнал для дальнейшей проверки, но не как самостоятельное обвинение автора или изображённого человека.
Для сравнимости прогоните именно оригинал, затем отдельно — копию из публикации. Если оценки расходятся, возможной причиной может быть сжатие или изменение файла; это не доказывает намеренную подделку. При значимых последствиях не полагайтесь на бесплатный онлайн-сервис и не загружайте туда закрытые изображения. Передавайте спорный материал специалисту вместе с оригиналом, цепочкой получения и журналом проверок.
Рабочий пример: изображение открытия центра
Вымышленный пример: в чате появляется картинка с подписью «Сегодня открылся молодёжный центр “Север”, на фото директор Анна К.». Сначала проверяющий сохраняет присланный файл и скриншот сообщения. У файла нет проверяемых данных происхождения, потому что он переслан как сжатая копия. На изображении заметна нечёткая вывеска, но этого недостаточно для вывода. Поиск приводит только к нескольким перепечаткам одного поста; на сайте вымышленного центра и в его официальном канале объявления нет. Один детектор даёт высокий балл синтетичности, другой — неопределённый. Корректный итог: «Происхождение и событие не подтверждены; есть технические сигналы для дополнительной проверки». Некорректный итог: «Это точно дипфейк».
Как проверить результат своей проверки
Финальный вывод полезно оформить как проверяемый отчёт, а не как эмоциональное «похоже на ИИ». Запишите исходное утверждение, найденные данные происхождения, ссылку на первую публикацию, результаты технических проверок и оставшиеся неизвестные. Такой формат продолжает общий подход из инструкции «Как проверять ответы ИИ»: каждый существенный вывод должен опираться на источник, а отсутствие данных нужно оставлять неизвестным. Для обычного читателя достаточно четырёх итоговых статусов: происхождение подтверждено; контекст подтверждён, но история файла неполна; есть признаки синтетического или изменённого контента; данных недостаточно. Последний статус часто честнее ложной уверенности.
Перед публикацией вывода задайте четыре контрольных вопроса. Сохранился ли оригинальный файл? Есть ли проверяемая цифровая подпись или только редактируемые поля? Найден ли первоисточник события, а не цепочка копий? Указаны ли ограничения детектора и альтернативные объяснения артефактов? Если хотя бы на один вопрос нет ответа, сохраните неопределённость в формулировке. Не называйте конкретного человека обманщиком и не используйте непроверенный результат для юридических, медицинских, финансовых или репутационно значимых решений. Эта инструкция подходит для первичной информационной проверки, но не заменяет цифровую экспертизу.
Практикум: вывод по имеющимся доказательствам
Журнал проверки
Пункт
Учебное наблюдение
Допустимый вывод
Исходник
Есть только скриншот
Метаданные оригинала пока неизвестны
Ранняя публикация
Найден такой же кадр с другой подписью, но дата не подтверждена
Есть повод проверить источник и историю; факт открытия не установлен
Content Credentials
В доступной копии данные не обнаружены
Происхождение остаётся неустановленным
Детали изображения
Надпись на вывеске плохо читается
Нужно открыть файл лучшего качества; это не доказательство генерации
Подтверждение события
Сообщение организатора не найдено
Не повторять событие как подтверждённый факт
Данные вымышлены; таблица иллюстрирует проверку, а не результаты испытания сервиса.
Справка Google описывает две разные технологии: SynthID обнаруживает поддерживаемые метки контента Google, а Content Credentials хранят сведения об истории файла. Отрицательный результат одной такой проверки не охватывает все возможные способы генерации. C2PA также объясняет, что метаданные могут отделяться от файла; проверенная история файла и правдивость подписи к событию — разные вопросы.
Задание на план проверки
Помоги составить план проверки изображения. Не делай вывод «это ИИ» только по внешним дефектам.
Проверяемое утверждение: [точная подпись, событие, место и дата].
Что есть: [исходный файл или скриншот; ссылка на публикацию].
Наблюдения: [только то, что действительно видно или проверено].
Верни таблицу: факт; доступное основание; что ещё нужно проверить; ограничение вывода.
Отдельно раздели происхождение файла и правдивость подписи к нему.
Если данных недостаточно, так и скажи.
Сохраняйте точную формулировку проверяемого утверждения и URL публикации.
Записывайте название инструмента, дату фактической проверки и точный ответ, когда проверка выполнена.
Не превращайте проценты неизвестного детектора в вероятность реального происхождения файла.